Samtycke

Den här webbplatsen använder tredjepartstjänster som behöver ditt samtycke. Läs mer

Hoppa till innehåll
Produkt

MailRisk

Direkt användbar återkoppling och rapportering av misstänkt e-post

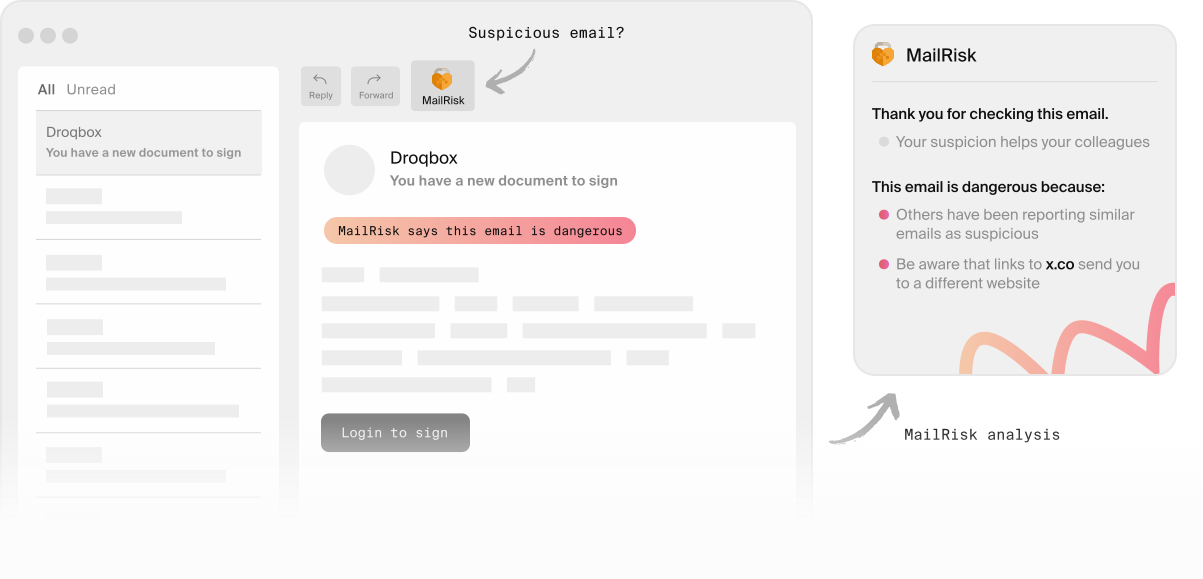
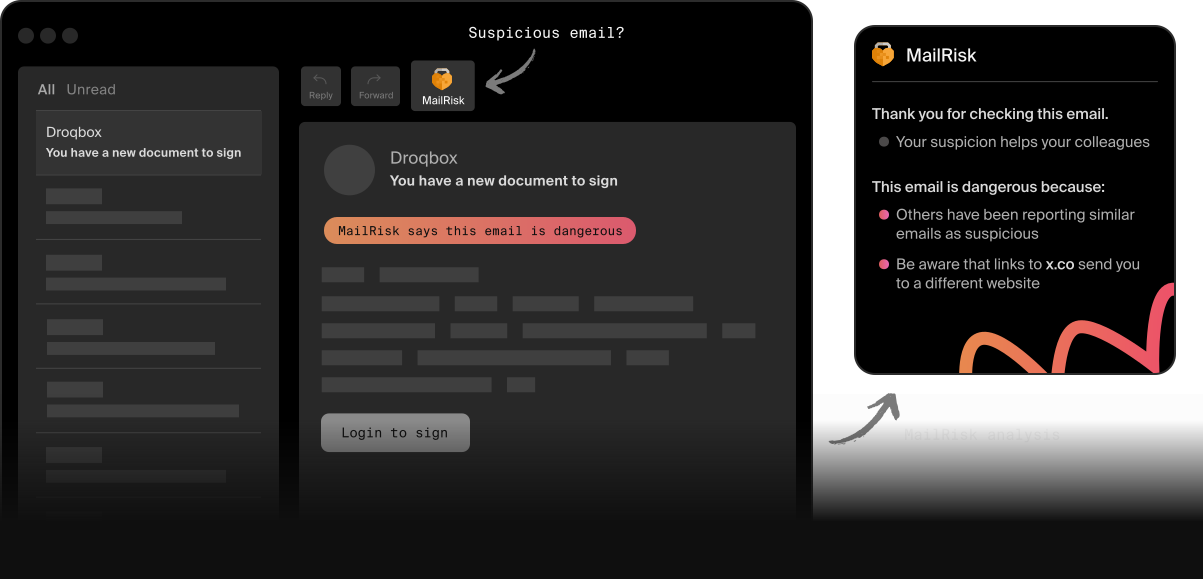
Illustration av ett misstänkt mejl och en dialogruta från MailRisk. Illustration av ett misstänkt mejl och en dialogruta från MailRisk.

Ge alla en chans att öva på cybersäkerhet

Med ett enda klick kan alla i ditt team bidra till att göra verksamheten mer motståndskraftig mot cyberattacker.

MailRisk analyserar automatiskt phishing, skräppost och bedrägerimejl och ger dina kollegor återkoppling på det de gjorde – direkt.

Den smidiga knappen finns alltid i inkorgen och gör säkerhet till en synlig, konkret och givande del av vardagen.
Illustration showing the location of the MailRisk icon in an email app.

Så fungerar MailRisk

E-post är fortfarande en av de vanligaste metoderna som cyberkriminella använder för att kapa människors uppmärksamhet och lura dem att agera mot bättre vetande.

Att göra det enkelt, tryggt och givande att rapportera riskfyllda mejl är ett otroligt effektivt sätt att få människor att bidra – och att göra cybersäkerhet till en positiv upplevelse för alla.

Automatisk analys av social manipulation via e-post

MailRisk-knappen sitter i verktygsfältet i ditt e-postprogram, oavsett om du använder skrivbordsappen, webbmejlen eller mobilappen.

Varje gång någon kontrollerar ett mejl söker vi automatiskt efter liknande mejl som dina kollegor har rapporterat som misstänkta och kontrollerar det även mot andra datakällor.

När vi hittar en träff får du direkt en bekräftelse på hur din handling bidrog till verksamhetens säkerhet – och din egen!

Illustration showing how users are instantly rewarded with points for reporting an email in-app.

Enskilda rapporter som stärker skyddet för hela teamet

Utifrån rapporterna upptäcker MailRisk om en phishing-kampanj riktar sig mot flera personer i verksamheten. Och när du integrerar hotdata i skräppostfilter hjälper det till att stoppa de farliga mejlen innan de når någon annan i teamet.

Människor kan också lägga till sammanhang i sina rapporter, vilket gör det lättare för IT- och säkerhetsteam att fatta välgrundade beslut utan extra arbete.

Illustration of a user receiving a message to say their email report will be investigating – an example of how users receive feedback.

Rikare hotdata om e-post av högre kvalitet för ditt säkerhetsarbete

Omedelbar återkoppling får människor att rapportera misstänkt e-post oftare och kan öka antalet rapporter upp till 50 gånger.

Vi använder maskininlärning i realtid för korrelation och klassificering när vi analyserar dessa data i vår EU-baserade molnplattform med integriteten i fokus, som går längre än GDPR kräver.

Det ger automatiskt IT- och säkerhetsteam en guldgruva av hotdata från många källor, som de kan använda för att hitta de ingångar som angripare utnyttjar.

Det här kan du uppnå med MailRisk

Folk tyckte att MailRisk var användbart direkt, och antalet rapporter gick upp. MailRisk sänker tröskeln för att få hjälp, men i stället för att skapa mer jobb för oss har vi nu nästan helt blivit av med manuella ärenden till vår helpdesk.
Mari Nygaard Simonsen Chef för hot- och sårbarhetshantering på Intility

Se hur Intility skalade upp sin hotunderrättelse och gjorde phishing-försvaret mer effektivt

Börja med den minsta handlingen som alla kan göra

När dina kollegor använder MailRisk för att kontrollera ett mejl får de den hjälp de behöver och hjälper samtidigt andra. Den omedelbara belöningen ser till att de alltid får en positiv upplevelse av cybersäkerhet.

Välbekanta verktyg och enkla handlingar skapar förtroende och engagemang och ger människor självförtroende att fatta bra säkerhetsbeslut.

Hantera risker med hela verktygslådan från Secure Practice

MailRisk-data blir ännu mer värdefulla när de kombineras med simulerad phishing eller används i ditt arbete med hotjakt.

Anonyma beteendedata från alla dessa aktiviteter – och fler – blir till Human Risk Metrics som visar riskområden du kan åtgärda med riktade mikrokurser.

Dessutom är dessa anonymiserade data din hemliga medhjälpare för smidig regelefterlevnad och certifiering.

Vanliga frågor om MailRisk

Fungerar MailRisk med mejl på flera språk?

Ja!

Du kan få MailRisk på det språk du föredrar, så att det blir så enkelt och välbekant som möjligt för alla i verksamheten att använda det.

Secure Practice-plattformen finns på alla språk på den här webbplatsen, och fler – vi satsar helhjärtat på Europa. Du kan också anpassa och översätta alla resurser och övningar som du ger ditt team till deras modersmål.

Kan jag använda MailRisk i mobilen?

Om din verksamhet använder e-postklienten i Office 365 kan ni använda MailRisk-knappen i den särskilda appen för iOS eller Google Play.

För verksamheter som använder Exchange lokalt erbjuder vi en lösning som går runt Microsofts begränsningar: att använda Outlook Web Access (OWA) i webbläsaren.

Här är den kompletta guiden om hur du använder MailRisk på mobila enheter.

Skickas mina e-postdata någonstans under MailRisk-analysen?

Ja.

Det är nödvändigt för att kunna göra en tillräckligt grundlig analys för att hålla jämna steg med de senaste cyberhoten. När du klickar på MailRisk-knappen samlar Secure Practice in det mejl du vill analysera.

Vi gör detta på grundval av ett skriftligt avtal med din arbetsgivare, som i detalj beskriver hur vi får behandla dessa data.

Vem kan se mejlen jag rapporterar via MailRisk?

MailRisk ska fungera så automatiskt som möjligt. Vissa misstänkta mejl kräver dock manuell analys, och då öppnar en behörig säkerhetsexpert ditt mejl för granskning.

Om ett mejl du har rapporterat innehåller ett särskilt hot kan det dessutom granskas av personal som arbetar med att bygga bästa möjliga skydd för framtiden.

Om ditt mejl inte innehåller något hot är innehållet dolt för all personal, om de inte uttryckligen begär att låsa upp det. I sådana fall loggas begäran för spårbarhet.

Kan jag ångra att jag har skickat in e-postdata?

Alla kan ändra sig, och vi ser till att det är enkelt att göra i MailRisk.

Öppna MailRisk och klicka på menyknappen i det övre högra hörnet. Där hittar du en lista över de mejl du har analyserat.

Klicka på det mejl du vill återkalla data för och klicka på «Dra tillbaka rapport» för att radera alla data.

Hur länge sparar ni mina e-postdata?

För det första samlar vi bara in data från mejl som du själv väljer att analysera.

Om vi inte hittar något särskilt hot raderas mejlets innehåll automatiskt efter ett antal dagar som din arbetsgivare har bestämt.

Kan MailRisk blockera mejl från människors inkorgar?

MailRisk är inte ett skräppostfilter, utan ett komplement till den typen av säkerhetsteknik och en datakälla för den.

Säkerhetsteam kan välja att använda MailRisk-data på det sätt som passar dem, bland annat via det API vi tillhandahåller.